
MeitY सचिव का कहना है कि 303 सरकारी वेबसाइटें असुरक्षित
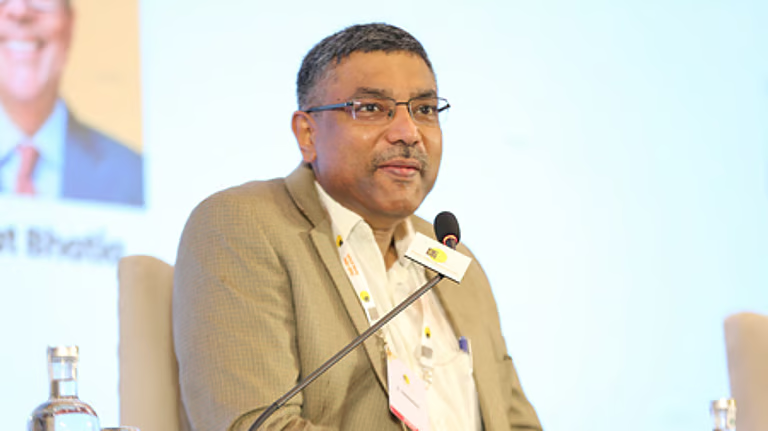


चेन्नई: इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के सचिव एस. कृष्णन ने शनिवार को बताया कि भारत की साइबर सुरक्षा एजेंसी ने 303 सरकारी, राज्य के स्वामित्व वाली और महत्वपूर्ण क्षेत्रों (critical-sector) की वेबसाइटों की पहचान की है, जो PHP प्रोग्रामिंग भाषा में मौजूद दो गंभीर खामियों के कारण असुरक्षित हो सकती हैं।
कृष्णन ने इस अखबार को बताया कि इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने केंद्र सरकार के निकायों से जुड़ी 89 और राज्य तथा केंद्र शासित प्रदेशों की सरकारों से जुड़ी 80 वेबसाइटों की पहचान की है। इनमें केंद्रीय सार्वजनिक क्षेत्र के उपक्रमों (PSUs) की 27, राज्य के स्वामित्व वाली कंपनियों की 24 और महत्वपूर्ण क्षेत्रों के संगठनों की 83 वेबसाइटें शामिल हैं।
उन्होंने आगे बताया कि ये उन लगभग 60,000 भारतीय वेबसाइटों का हिस्सा हैं, जिन्हें CERT-In ने 'PHP2Shell' नामक इन खामियों के प्रति असुरक्षित पाया है। हालांकि, इन आंकड़ों के साथ एक स्पष्टीकरण भी है। कृष्णन ने कहा, "ये आंकड़े उन संभावित असुरक्षित वेबसाइटों को दर्शाते हैं जिनकी आगे जांच की जानी है; इसका मतलब यह नहीं है कि ये सभी निश्चित रूप से असुरक्षित हैं।"
"संबंधित संगठनों को अपनी वेबसाइटों की सुरक्षा स्थिति की जांच करनी चाहिए और जहां जरूरी हो, वहां बचाव के आवश्यक कदम उठाने चाहिए।"
कृष्णन ने बताया कि CERT-In ने इन खामियों का फायदा उठाने की सक्रिय कोशिशें देखी हैं और इस बारे में रिपोर्ट भी मिली हैं। एजेंसी ने इससे जुड़े खतरों के संकेतों (indicators of compromise) की पहचान कर ली है और महत्वपूर्ण संगठनों को बचाव के जरूरी कदमों के बारे में सतर्क कर रही है।