
बिहार
ओटीपी संदेशों के बीच बैंक खाते में सेंध पीड़ित ने लगाई मदद की गुहार
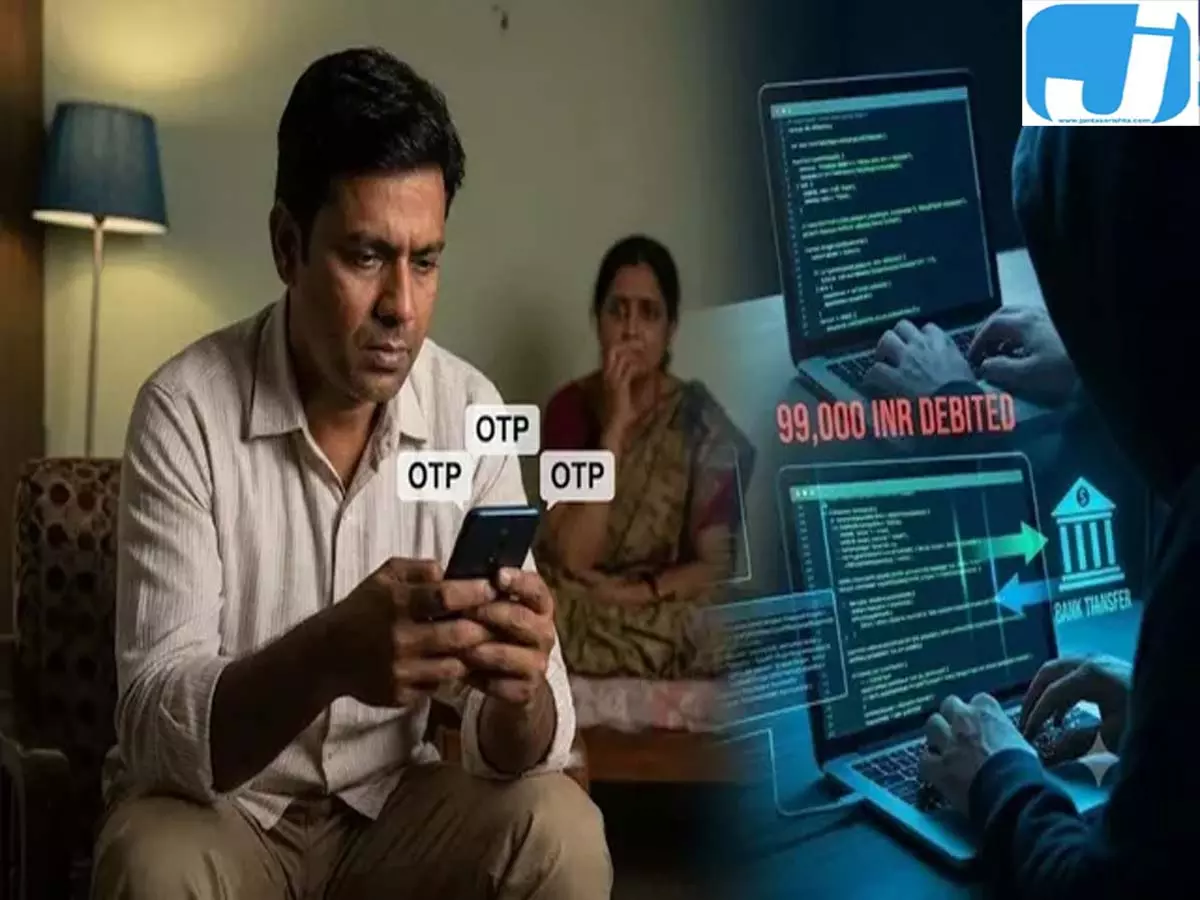


मोबाइल पर लगातार आए ओटीपी घबराकर फोन बंद
धनबाद: झारखंड के धनबाद जिले के झरिया में मोबाइल पर लगातार ओटीपी आने और इसके बाद बैंक खाते से 99 हजार रुपये निकलने की शिकायत सामने आई है। भगतडीह निवासी संजीव कुमार पांडेय ने बताया कि व्हाट्सएप पर एक अनजान एपीके फाइल आने के बाद उनके मोबाइल पर कई ओटीपी संदेश आने लगे। घबराकर उन्होंने फोन बंद कर दिया। दोबारा चालू करने पर खाते से रकम निकलने का पता चला। उपलब्ध स्थानीय रिपोर्टों के अनुसार, यह घटना 24 सितंबर 2026 की है और इससे संबंधित खबरें 28 सितंबर को प्रकाशित हुई थीं।
पीड़ित के अनुसार, उनके बैंक ऑफ इंडिया की एना शाखा स्थित खाते से पहले 49 हजार और फिर 50 हजार रुपये निकाले गए। रकम कटने की जानकारी मिलने पर वह बैंक पहुंचे। प्रकाशित रिपोर्ट में उनके हवाले से बताया गया कि राशि दूसरे खाते में स्थानांतरित हुई थी। उन्होंने झरिया थाने और धनबाद के साइबर थाने में संपर्क करने के साथ हेल्पलाइन 1930 पर भी शिकायत की। हालांकि, उपलब्ध शुरुआती रिपोर्ट से आरोपियों की गिरफ्तारी, रकम वापसी या जांच के अंतिम निष्कर्ष की पुष्टि नहीं होती। इन विषयों पर नया आधिकारिक विवरण उपलब्ध नहीं मिला है।
घटना के विवरण में एक तकनीकी अंतर समझना जरूरी है। पीड़ित ने अनजान एपीके फाइल डाउनलोड होने के बाद फोन हैक होने की आशंका जताई है। लेकिन केवल फाइल मिलने या डाउनलोड होने से अपने आप पूरा फोन हैक हो जाने की पुष्टि नहीं होती। एपीके एंड्रॉयड एप इंस्टॉल करने का पैकेज होता है। सामान्यतः नुकसान पहुंचाने वाले एप को इंस्टॉल कराना और उससे जरूरी अनुमतियां हासिल करना हमले का हिस्सा होता है। इस मामले में कौन-सा एप इंस्टॉल हुआ, क्या अनुमतियां मिलीं और बैंकिंग जानकारी कैसे इस्तेमाल हुई, इसका तकनीकी विवरण सामने नहीं आया है।
भारतीय कंप्यूटर आपात प्रतिक्रिया दल यानी सर्ट-इन ने अलग साइबर अभियानों में ऐसी दुर्भावनापूर्ण एप फाइलों से सावधान किया है। उसकी चेतावनी के अनुसार, अपराधी सरकारी सूचना या ई-चालान जैसे संदेशों का रूप देकर लोगों से एप इंस्टॉल कराते हैं। कुछ एप एसएमएस पढ़ने, कॉल संबंधी जानकारी और पृष्ठभूमि में काम करने की अनुमति मांगते हैं। अनुमति मिल जाने पर ओटीपी सहित संवेदनशील जानकारी हमलावर तक पहुंच सकती है। यह सामान्य खतरे का विवरण है। इससे यह साबित नहीं होता कि झरिया की घटना में भी बिल्कुल यही तरीका इस्तेमाल किया गया था।
लगातार अनचाहे ओटीपी आना ध्यान देने वाला संकेत है, लेकिन इसका कारण जांच के बिना तय नहीं किया जा सकता। कोई व्यक्ति आपके नंबर से बार-बार लॉगइन या पंजीकरण का प्रयास कर सकता है, जबकि बैंकिंग धोखाधड़ी में अन्य जानकारी का दुरुपयोग भी शामिल हो सकता है। राष्ट्रीय साइबर अपराध पोर्टल सिम स्वैप को भी एक अलग तरीका बताता है, जिसमें धोखे से नया सिम जारी कराकर ओटीपी प्राप्त किए जाते हैं। इस घटना में सिम स्वैप होने की पुष्टि नहीं है। केवल संदेशों की संख्या देखकर किसी खास तकनीक का निष्कर्ष निकालना उचित नहीं होगा।
खाते से बिना अनुमति रकम निकलने का संदेश मिलने पर तत्काल बैंक को सूचना देना महत्वपूर्ण है। बैंक की आधिकारिक वेबसाइट, एप या कार्ड पर उपलब्ध संपर्क माध्यम का इस्तेमाल करें। राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल के अनुसार, वित्तीय साइबर धोखाधड़ी की तत्काल सूचना हेल्पलाइन 1930 पर दी जा सकती है। शिकायत cybercrime.gov.in पर भी दर्ज की जा सकती है। शिकायत करते समय लेनदेन की तारीख, रकम, ट्रांजैक्शन पहचान संख्या और संबंधित संदेश उपयोगी होते हैं। जल्दी शिकायत करना कार्रवाई में सहायता कर सकता है, लेकिन रकम वापस मिलने की गारंटी नहीं है।
यदि किसी संदिग्ध एप के इंस्टॉल होने की आशंका हो तो प्रभावित फोन से बैंकिंग कार्य करने के बजाय सुरक्षित उपकरण से बैंक से संपर्क करें। सर्ट-इन ऐसी स्थिति में मोबाइल डेटा और वाई-फाई बंद करने, संदिग्ध एप हटाने तथा भरोसेमंद सुरक्षा जांच कराने की सलाह देता है। बैंकिंग पासवर्ड और यूपीआई पिन बदलने तथा अनधिकृत लेनदेन जांचने की भी सिफारिश की गई है। शिकायत से जुड़े संदेश, फाइल भेजने वाले नंबर और लेनदेन के प्रमाण सुरक्षित रखें। फोन बंद करना बैंक को सूचना देने या खाते की सुरक्षा के लिए आवश्यक कार्रवाई का विकल्प नहीं है।
बचाव के लिए व्हाट्सएप, एसएमएस या ईमेल में आए अनजान एप इंस्टॉल न करें। एप केवल भरोसेमंद और अधिकृत स्रोत से लें। डाउनलोड करने से पहले उसका नाम, बनाने वाली कंपनी और मांगी जा रही अनुमतियां देखें। किसी सामान्य काम के लिए एसएमएस या अन्य संवेदनशील जानकारी की अनुमति मांगी जाए तो सावधानी बरतें। सर्ट-इन के अनुसार, दुर्भावनापूर्ण मोबाइल एप निजी डेटा और लॉगइन जानकारी चुरा सकते हैं। इसलिए केवल व्हाट्सएप का ऑटो-डाउनलोड बंद कर देना पर्याप्त सुरक्षा नहीं है; एप इंस्टॉल करने और अनुमति देने के दौरान सतर्कता भी आवश्यक है।
बैंकिंग सुरक्षा में गोपनीय जानकारी की रक्षा भी उतनी ही जरूरी है। राष्ट्रीय साइबर अपराध पोर्टल के सुरक्षा सुझावों के अनुसार, ओटीपी, एटीएम पिन, सीवीवी और नेटबैंकिंग पासवर्ड किसी से साझा नहीं करने चाहिए। बैंक कर्मचारी होने का दावा करने वाले व्यक्ति को भी ये जानकारी नहीं दें। झरिया के मामले में पीड़ित की शिकायत गंभीर है, लेकिन ठगी की तकनीक और जिम्मेदार लोगों की पहचान जांच से स्पष्ट होगी। फिलहाल घटना से मिलने वाला व्यावहारिक संदेश यही है कि अनजान फाइलों से सतर्क रहें और संदिग्ध बैंकिंग गतिविधि पर तुरंत आधिकारिक सहायता लें।
Next Story