
एसबीआई ने साइबर हमले की पुष्टि की; 3,897 ग्राहकों का निजी डेटा डार्क वेब पर लीक
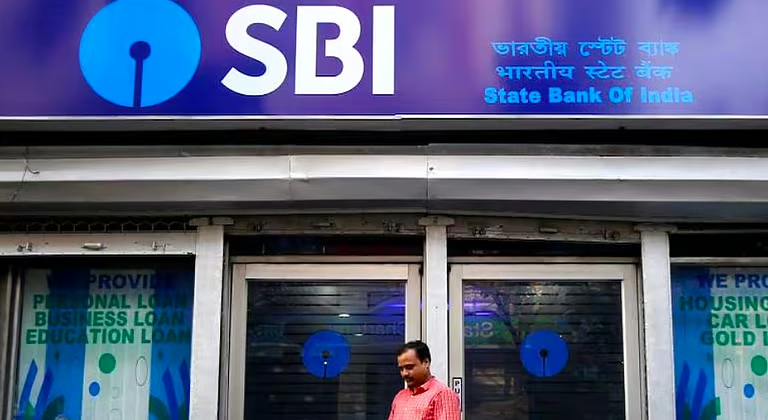


भारतीय स्टेट बैंक (एसबीआई) ने आधिकारिक तौर पर साइबर सुरक्षा उल्लंघन की पुष्टि की है। 21 अक्टूबर, 2026 को स्टॉक एक्सचेंज फाइलिंग में, देश के सबसे बड़े सार्वजनिक क्षेत्र के ऋणदाता ने खुलासा किया कि 3.75 लाख ऑनलाइन फाइलों के प्रारंभिक विश्लेषण से 3,897 ग्राहक रिकॉर्ड की पहचान की गई, जिनमें व्यक्तिगत रूप से पहचान योग्य जानकारी (पीआईआई) डार्क वेब पर लीक हुई थी।
उजागर किए गए डेटासेट में कथित तौर पर ग्राहक के नाम, पंजीकृत मोबाइल नंबर, आवासीय पते, जन्मतिथि, ईमेल आईडी, लिंग और ऋण आवेदन और लीड रिकॉर्ड से जुड़े मेटाडेटा शामिल हैं।
सुरक्षा खामी 16 अक्टूबर को सामने आई, जब एसबीआई को अपने खतरे की खुफिया विक्रेता, रक्षा साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम (सीईआरटी-इन) से उच्च प्राथमिकता वाली चेतावनियां मिलीं। उपनाम "सिरुसिम" के तहत सक्रिय एक धमकी देने वाले अभिनेता ने पहले अवैध उल्लंघन मंचों पर डेटा डंप के लिए जिम्मेदारी का दावा किया था।
हितधारकों और लाखों खाताधारकों को आश्वस्त करते हुए, एसबीआई ने अपनी नियामक फाइलिंग में कहा: "इस घटना ने बैंक के मुख्य संचालन, वित्तीय प्रदर्शन या व्यापार निरंतरता को प्रभावित नहीं किया है।"
राज्य द्वारा संचालित ऋणदाता ने अपने रोकथाम प्रोटोकॉल को सक्रिय कर दिया है और समझौते के सटीक दायरे की पूरी तरह से जांच करने के लिए एक स्वतंत्र साइबर सुरक्षा एजेंसी नियुक्त की है।
